


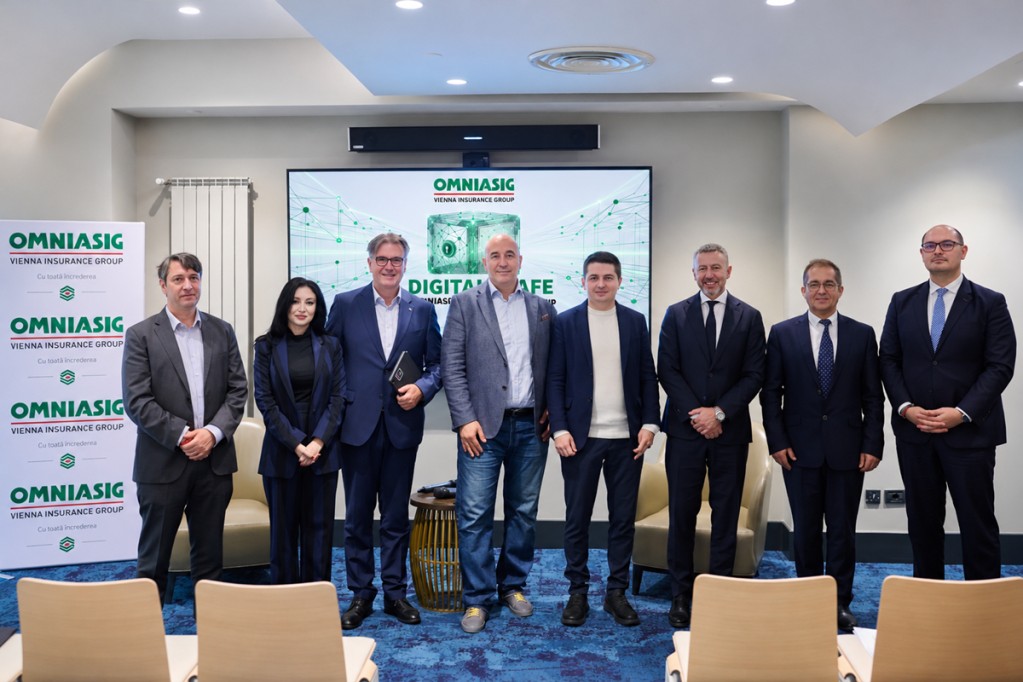
OMNIASIG Vienna Insurance Group a organizat conferinta DIGITAL SAFE, un eveniment dedicat securitatii cibernetice pentru mediul de afaceri in era inteligentei artificiale, o premiera pentru un asigurator din Romania.
Prin acest demers de risk literacy, sustinut de Vienna Insurance Group, OMNIASIG, unul dintre liderii pietei locale de asigurari, isi asuma un rol activ in informarea si constientizarea partenerilor de afaceri cu privire la riscurile cibernetice, care pot afecta orice companie, indiferent de dimensiune. Digitalizarea proceselor contribuie la eficientizarea activitatii, dar aduce si expuneri semnificative, care trebuie intelese si gestionate. Demersul OMNIASIG pune astfel in prim-plan educatia si preventia, transmite compania.
„Un atac cibernetic reusit nu este exclusiv o problema de IT. Este un risc de business si de continuitate operationala. Este un aspect de educatie a colegilor si partenerilor cu impact in reputatie. In contextul legislativ actual – NIS2, DORA, GDPR, AI Act, CRA, riscul cibernetic intra in sfera de raspundere a managementului companiei atacate. Pe noi, asiguratorii, astfel de dezbateri ne ajuta sa cunoastem si sa comensuram riscurile, pentru a ne gandi la partea de acoperire, unde si cum trebuie sa ne adaptam”, a declarat Mihai TECAU, CEO, OMNIASIG Vienna Insurance Group.
Tot despre adaptarea la noile realitati digitale a vorbit si presedintele Autoritatii de Supraveghere Financiara (ASF), Alexandru PETRESCU. Acesta a incurajat companiile de asigurari si UNSAR sa colaboreze pentru identificarea unor imbunatatiri legislative care sa sustina digitalizarea proceselor si sa ofere clientilor o experienta mai simpla si mai intuitiva.
DNSC: Securitatea cibernetica depinde de proceduri clare si de capacitatea de reactie
Pornind de la cazuri reale de phishing bancar, fraude prin SMS si ransomware, vorbitorii au analizat modul in care inteligenta artificiala amplifica posibilitatile atacatorilor, inclusiv prin deepfake si phishing personalizat. In 2025, Directoratul National de Securitate Cibernetica (DNSC) a inregistrat aproape 5.000 de tentative de phishing, iar in 2026 numarul incidentelor este deja mult mai mare, desi anul nu s-a incheiat inca. Numarul conturilor compromise a crescut in 2025 cu 353% fata de 2024, de la 248 de cazuri la 1.125.
In acest context, Directoratul National de Securitate Cibernetica atrage atentia ca securitatea cibernetica a unei companii nu depinde doar de tehnologie, ci si de proceduri solide, clare si concise, de guvernanta organizationala, de regulile privind achizitiile si accesul, de procedurile de lucru cu partenerii si, nu in ultimul rand, de capacitatea de a lua rapid decizii.
„Utilizarea AI-ului de catre atacatori obliga companiile sa fie permanent in alerta pentru a nu fi compromise. In plus, o treime din bresele de securitate implica o terta parte, adica furnizorii. Suntem la fel de expusi riscului de atac cibernetic ca furnizorii nostri. Ce face AI-ul in tot acest timp? Ii ajuta pe actorii malitiosi sa isi creasca viteza atacurilor, sa exploateze mai eficient sensibilitatile personalului. In 2025, phishing-ul automatizat cu AI a fost de 4,5 ori mai eficient decat in 2024. Cum compensam toata aceasta situatie? Cu proceduri si prin puterea de a lua decizii rapid”, a punctat Stelian CRISTEA, Director Adjunct DNSC.
Gestionarea acestor riscuri presupune un set coerent de masuri: autentificare in mai multi pasi, controlul comunicarii, un plan de actualizare a sistemelor si simulari ale unor posibile incidente cibernetice. Uniunea Nationala a Societatilor de Asigurare si Reasigurare din Romania (UNSAR) a salutat initiativa OMNIASIG Vienna Insurance Group si si-a reafirmat angajamentul de a intensifica demersurile de preventie, pentru a ajuta clientii sa recunoasca si sa evite amenintarile cibernetice.
„Vedem ca relatia romanilor cu furnizorii de polite de asigurari devine tot mai digitalizata. In prezent, 30% dintre romani utilizeaza un canal digital pentru asigurari, cu 5% mai mult decat anul trecut si cu 7% in plus fata de 2024. Astfel ca riscurile devin si ele mai mari. 43% dintre romani se tem ca ar putea cadea victime ale unui atac cibernetic”, a precizat Alexandru CIUNCAN, Director General UNSAR.
Cum se poate ajunge de la o criza de IT la una de business
Cum se transforma un incident cibernetic intr-o dauna financiara si ce decizii sunt esentiale pentru gestionarea unei astfel de crize? Adrian BACIU, Country CISO VIG RO-MD, a ilustrat acest parcurs printr-un exemplu concret:
„O criza de IT poate incepe in momentul in care un angajat descarca pe laptop un fisier cu malware. Daca acel malware nu este imediat identificat de antivirusul companiei, in doar doua minute, acea criza poate sa se transforme intr-o criza de business. Iar intr-un astfel de caz, pentru a nu exista compromitere totala din partea atacatorului in urmatoarele 48 de ore, procedurile clare si oamenii pregatiti sa recupereze fisiere si sa refaca totul de la zero pot preintampina pagube si blocaje in activitate.”
In cadrul evenimentului, au mai luat cuvantul Magda IRIMIA, avocat specializat in Cyber Law, care a evidentiat impactul tot mai mare al riscurilor cibernetice asupra companiilor, responsabilitatile managementului in contextul noilor reglementari si consecintele juridice ale incidentelor de securitate, precum si Andrei AVADANEI, fondator si organizator DefCamp, care a prezentat recomandari practice si masuri concrete de prevenire si raspuns in cazul unui incident informatic.
Printre altele, expertii in securitate cibernetica au subliniat si importanta utilizarii responsabile a aplicatiilor de inteligenta artificiala la locul de munca. Datele personale si informatiile din contracte sau documente oficiale nu trebuie introduse in aceste aplicatii, daca nu sunt publice. In cazul unui incident de securitate, recomandarile au vizat pastrarea calmului, contactarea responsabilului IT si schimbarea rapida a parolelor sau contactarea bancii, in functie de natura incidentului.
Pentru a sprijini evaluarea nivelului individual de securitate digitala, OMNIASIG pune la dispozitie un chestionar care poate fi completat in 5 minute. Disponibil pe website-ul OMNIASIG, acesta ajuta utilizatorii sa identifice eventuale vulnerabilitati si sa ia din timp masuri de protectie.
CITITI PE ACEEASI TEMA:• DIGITAL SAFE: Oportunitatile tehnologiei vs. riscurile cibernetice