


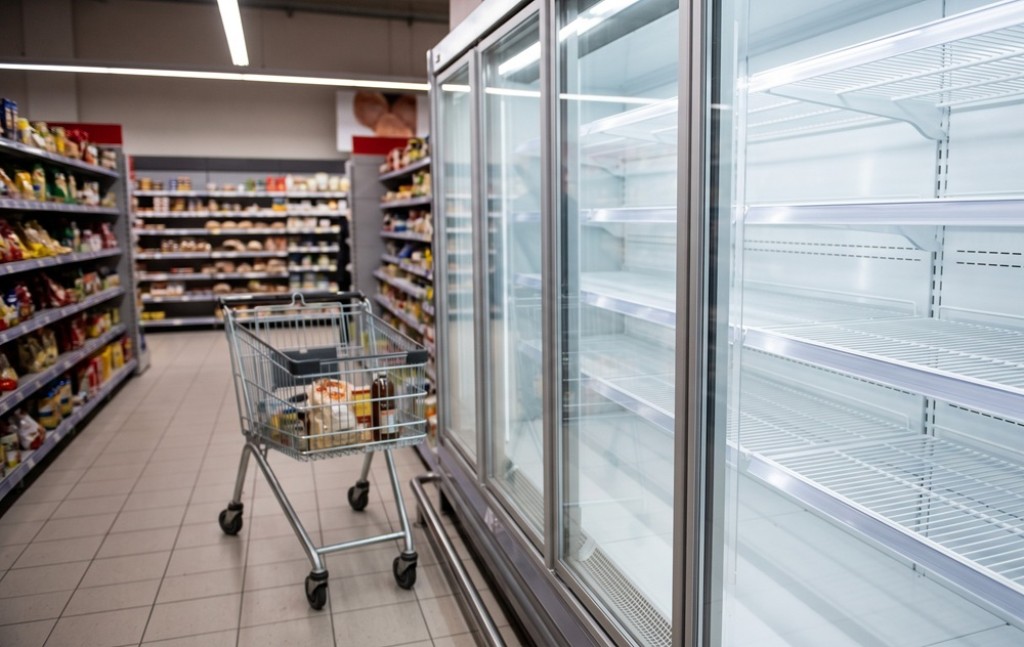
Un incident de securitate cibernetica fara precedent a lovit retailul alimentar european la inceputul acestei saptamani. In noaptea de 11 spre 12 octombrie 2026, atacatori cibernetici au preluat controlul de la distanta asupra sistemelor de refrigerare din sute de supermarketuri - in special din Franta, dar cu ramificatii raportate si in alte tari europene precum Belgia, Germania, Spania si Portugalia. Cum intervin asigurarile in aceste situatii?
Piratii digitali au fortat instalatiile frigorifice sa intre in ciclu de dezghetare fortata, transformand vitrinele frigorifice in veritabile cuptoare si provocand pagube de ordinul zecilor de milioane de euro.
Mecanismul atacului: De la frigider la supraincalzire
Potrivit autoritatilor franceze si agentiei nationale de securitate cibernetica (ANSSI / CERT-FR), atacatorii au exploatat interfetele conectate la internet ale sistemelor de control comercial pentru instalatii frigorifice, in special controlerele din seriile AK-SM si AK-SC furnizate de compania daneza de inginerie Danfoss.
Preluand accesul la consola centralizata de administrare de la distanta (sisteme de tehnologie operationala), hackerii au modificat parametrii tehnici si au activat functia de degivrare continua. In interiorul vitrinelor si camerelor frigorifice, temperaturile au urcat in mod constant pana la 50°C (in unele unitati raportandu-se varfuri chiar mai ridicate) si au ramas la acest nivel timp de peste sase ore pana la deschiderea magazinelor. In cateva locatii izolate, supraincalzirea agregatelor a provocat degajari dense de fum si mici incendii la echipamentele electrice.
Pagube substantiale si tone de mancare distruse
Impactul a fost resimtit imediat la nivelul lanturilor majore de retail. Dincolo de tonele de alimente aruncate, nota de plata a incidentului depaseste cu mult evaluarile preliminare. Daca primele estimari ale centralelor de achizitii indicau pierderi stricte de stoc de ordinul zecilor de milioane de euro - cu pagube locale cuprinse intre 50.000 si peste 220.000 de euro per magazin -, bilantul real cumulat ar putea tinde spre 100–150 de milioane de euro la nivel european, conform cifrelor vehiculate in presa internationala.
Cifra include nu doar valoarea marfurilor perisabile compromise in cele aproape 1.000 de unitati vizate, ci si marjele comerciale pierdute din cauza raioanelor goale timp de mai multe zile, costurile logistice de neutralizare a deseurilor biologice, interventiile de urgenta ale frigotehnistilor si reparatiile instalatiilor unde rezistentele fortate ore in sir la 50°C au topit cablaje sau au ars compresoarele.
In Romania, marile retele de retail si autoritatile de profil au preluat alerta emisa la nivel european, monitorizand infrastructurile IoT si sistemele SCADA/BMS locale, fara a fi raportate pana in prezent perturbari de natura celor din Franta.
Cine este in spate?
Pana in acest moment, atacul nu a fost revendicat de nicio grupare cibernetica cunoscuta, iar procurorii Sectiei de Criminalitate Cibernetica din cadrul Parchetului din Paris, impreuna cu echipele CERT-FR, nu au identificat o cerere de rascumparare (ransomware).
Compania Danfoss a subliniat ca echipamentele vizate rulau versiuni invechite de software si a indemnat toti clientii industriali sa deconecteze interfetele de la internetul public, sa izoleze controlerele in retele locale securizate si sa aplice imediat patch-urile de securitate. Incidentul ramane unul dintre cele mai clare semnale de alarma privind vulnerabilitatea infrastructurilor fizice de zi cu zi in fata amenintarilor din spatiul cibernetic.
Cum intervin asigurarile?
Un astfel de atac pune supermarketurile intr-o situatie complicata: asigurarea clasica a magazinului poate refuza plata pentru ca a fost vorba de hackeri, iar asigurarea cyber standard nu plateste mereu mancarea aruncata la gunoi. Despre cum se pot proteja concret companiile si de ce politele obisnuite nu mai sunt suficiente, am stat de vorba cu Marius CONSTANTINESCU, Director Daune, LEADER Team Insurance Broker.
XPRIMM: Cum pot interveni politele de asigurare intr-o astfel de situatie?
M.C.: Un atac care opreste frigul intr-un supermarket este un caz in care paguba porneste din calculator, dar se termina in cosul de gunoi: marfa alterata este o paguba fizica, reala. Tocmai de aceea, de regula, nicio polita nu acopera singura tot scenariul. Este nevoie de o combinatie de asigurari care sa se completeze fara goluri intre ele.
XPRIMM: Ce tipuri de asigurari pot acoperi pierderile?
M.C.: - Asigurarea de risc cibernetic acopera costurile echipei de interventie (cyber incident response) , investigatia tehnica, refacerea sistemelor si a datelor, si pierderea de profit cat timp sistemele nu functioneaza.
- Asigurarea de bunuri, prin clauza de deteriorare a marfurilor din spatii frigorifice, este cea care acopera in mod clasic marfa perisabila stricata.
- Asigurarea de avarii la utilaje (machinery breakdown) poate acoperi deteriorarea fizica a compresoarelor si a echipamentelor de comanda, daca asupra lor au avut loc atacuri de tip supracurent, supratensiune, variatii, etc.
- Asigurarea de raspundere civila pentru produse intervine daca marfa alterata ajunge la consumator.
- Asigurarea de retragere a produselor de pe piata (product recall) poate acoperi costurile retragerii marfii suspecte.
Clientul trebuie sa stie dinainte care polita raspunde si pentru ce. In momentul daunei este prea tarziu sa descoperi ca fiecare asigurator trimite la celalalt. Aici intrevine brokerul, consultantul, managerul de risk.
XPRIMM: Care sunt principalele conditii si excluderi?
M.C.: Nu toate politele numite ”cyber” sunt la fel. Pe piata din Romania exista produse construite in principal ca asigurari de raspundere fata de terti, care exclud explicit paguba materiala si profitul nerealizat. Altele, de obicei plasate pe piete specializate precum Lloyd's, acopera si pierderile proprii ale companiei, inclusiv intreruperea activitatii. Pentru un supermarket cu frigul oprit, diferenta dintre cele doua poate insemna diferenta dintre o dauna platita si una refuzata.
La ce trebuie sa fie atente companiile:
- Multe polite cyber exclud pagubele materiale, deci marfa stricata nu este acoperita automat; este nevoie de o extensie expresa.
- Invers, multe polite de bunuri au in ultimii ani excluderi pentru evenimente cibernetice. Daca frigul s-a oprit din cauza unui atac si nu a unei defectiuni, dauna poate fi refuzata.
- Unele acoperiri, cum este intreruperea retelei, exista doar ca extensii cumparate separat; daca nu sunt trecute expres in contract, nu exista.
- Intreruperea activitatii are o perioada de asteptare (de obicei intre 8 ore si 5 zile) si o limita de timp pentru despagubire, numita perioada de indemnizare.
- Daca atacul vine prin furnizorul care monitorizeaza instalatiile de la distanta, este nevoie de o acoperire speciala pentru lantul de furnizori, de regula cu limite mai mici si acoperiri incrucisate.
- Excluderile pentru razboi si atacuri atribuite unor state pot deveni relevante in incidentele de amploare.
- Termenele de notificare sunt scurte – uneori 72 de ore de la aflarea incidentului. Intarzierea poate compromite despagubirea.
- Asiguratorii verifica tot mai des igiena cibernetica: actualizarea echipamentelor, separarea retelei de refrigerare de reteaua de birou, autentificarea in doi pasi pentru accesul de la distanta si existenta unei alarme de temperatura independente de retea. Echipamentele vechi, fara actualizari de securitate, pot afecta acoperirea.
Cercetatorii in securitate au demonstrat deja ca unele sisteme de comanda a refrigerarii pot fi manipulate astfel incat temperatura afisata sa para normala in timp ce marfa se incalzeste. Riscul nu mai este teoretic.
XPRIMM: Ce ar trebui sa faca o companie din Romania?
M.C.: Nu trebuie sa ne uitam doar in Franta. Chiar zilele acestea, cel mai mare operator de salubrizare din vestul tarii, cu peste 700.000 de clienti, a anuntat un acces neautorizat la baza de date a aplicatiei sale. Activitatea nu a fost afectata, dar incidentul a fost raportat la DNSC si la autoritatea de protectie a datelor. Pentru companie urmeaza costuri de investigatie, notificarea clientilor, verificari din partea autoritatilor si posibile pretentii. Exact acestea sunt costurile pe care o asigurare cibernetica bine construita le preia.
Recomandarea noastra este o analiza pe un scenariu concret de exemplu, frigul oprit 48 de ore in toate magazinele, trecut prin toate politele firmei. Abia asa se vad golurile. Pentru retail, HoReCa, depozite frigorifice si procesatori de alimente, domeniul medical, asigurarea cibernetica nu mai este o problema de IT, ci una de continuitate a afacerii.
CITITI PE ACEEASI TEMA:• Operatorul de salubritate din Oradea, tinta unui atac cibernetic. Cum ar putea fi de folos asigurarile
• OMNIASIG organizeaza o conferinta despre securitatea cibernetica in era AI