


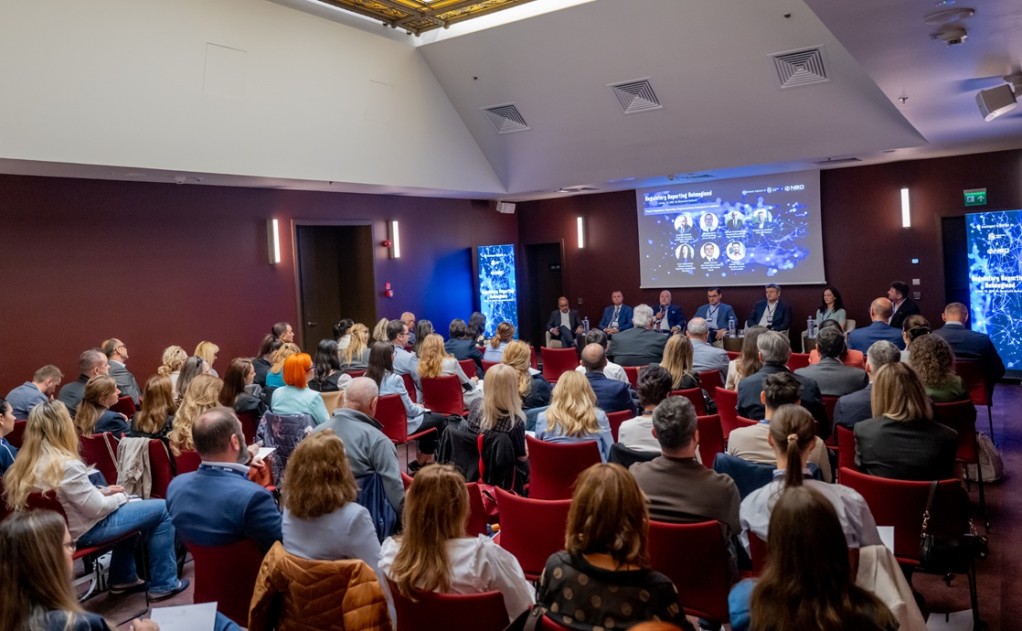
Pe 7 octombrie 2026, a avut loc la Bucuresti conferinta „Regulatory Reporting Reimagined”, un eveniment ce a deschis o conversatie strategica despre viitorul Regulatory Reporting & Data Management: adaptarea rapida la schimbarile de reglementare, acuratetea si trasabilitatea datelor, automatizarea proceselor, rolul AI si arhitecturile moderne de date.
1asig.ro a sustinut evenimentul in calitate de Partener Media.
Pe parcursul sesiunilor, moderate de Daniel DRAGAN, Managing Partner, BusinessMark, invitatii au raspuns unor intrebari esentiale pentru liderii din domeniul financiar, precum: cum fac organizatiile fata noilor cerinte de reglementare fara ca fiecare schimbare sa devina un proiect IT complex; cat timp se pierde astazi pentru verificarea si corectarea datelor si cat ramane pentru analiza; cum pot organizatiile sa transforme datele pregatite pentru raportarea catre autoritati intr-o resursa relevanta si valoroasa pentru deciziile de business.
Primul panel „Regulatory Reporting: Reglementarea transpusa in realitate” i-a avut ca invitati pe: Florin DANESCU (Asociatia Romana a Bancilor), Cristian RACU (Biroul de Credit), Mircea BUSUIOCEANU (Raiffeisen Bank), Teodor BALASANIAN (Salt Bank), Iulia CERNATESCU (Garanti BBVA Romania), Andrei DOCHIA (Marsh).
Ei au abordat subiecte precum: evolutia raportarii reglementate din perspectiva bancara, dificultatile care apar cel mai frecvent atunci cand vine vorba de date si calitatea acestora, construirea unui proces de raportare sustenabil, transformarea relatiei dintre managementul riscului si regulatory reporting, cat de pregatite sunt organizatiile din punct de vedere al competentelor sa transforme datele intr-o resursa unica, bine guvernata si flexibila, riscuri ce ar putea sa apara in procesele de raportare.
Mircea BUSUIOCEANU, Vicepresedinte Divizia Risc, Raiffeisen Bank, a precizat in una din interventiile sale: „Raportarea are niste cauze, iar cauzele stau in transformarea industriei. Am devenit organism de enforcement. Vorbim despre legislatia pentru combaterea spalarii banilor, am ajuns sa transmitem politica de mediu - toate aceste schimbari de roluri sau roluri suplimentare pe care le-am primit se transpun in raportari regulatorii. Acesta este unul din principalele motive pentru care universul raportarilor regulatorii a explodat. Trebuie sa avem mai multe roluri in societate. Din punct de vedere al managementului de risc, in ultimii 15 ani a fost o transformare masiva. Mai intai, datorita modificarii business-ului, dar si datorita cresterii volumului de reglementare. Ce este important este ca am devenit o industrie total dependenta de date. Datele au devenit, probabil, principalul activ pe care il avem, dar si principalul risc din organizatie. Disponibilitatea, calitatea, cantitatea si viteza datelor au devenit critice pentru a fi competitivi. Raportarea regulatorie este o zona de consum insa, dincolo de asta, datele raman cel mai important activ pe care il avem astazi. Mai avem multe de facut, de construit in ceea ce priveste guvernanta de date. Avem foarte mult de lucru aici. Complexitatea rolului nostru a dus la o complexitate mare a raportarii regulatorii. Vreau sa mentionez si taxonomia, care devine un subiect important in materie de date. Avand multipli beneficiari ai acestor raportari regulatorii, ei folosesc taxonomii diferite ceea ce, pentru societate, nu este optim. Diversele autoritati care consuma aceste raportari regulatorii ar trebui sa isi alinieze aceste taxonomii, sa avem o taxonomie unica dupa care sa facem raportarea.”
La randul sau, Florin DANESCU, Presedinte Executiv, Asociatia Romana a Bancilor, a explicat: „Industria bancara este cea care modifica comportamente economice intr-o societate. Romania, vazuta din perspectiva unei firme, ar putea fi vazuta prin prisma a cat se imprumuta prin credit bancar. Noi avem 20% intermediere financiara, insa am coborat de la 40% in 2010. Astazi avem 23%, pe cand Europa are o medie de 85%. Statele Unite au 238%. Este o suma foarte mare, care permite o dezvoltare rapida si mare, stabila si predictibila. Industria bancara este singura care raspunde de ceva semnificativ pentru o societate – depozitele, economisirea unei societati. Cand vorbim despre cei care ne dau increderea sunt in jur de 12 milioane de romani, iar in jur de 2 milioane cer increderea noastra. Volumul reglementarii genereaza in jur de 2000 de raportari. Este corect sa fim atat de reglementati, intrucat ne ocupam de economisirea societatii. Raportarile se refera si la ceea ce faci cu ele, intrucat nu sunt un scop in sine. Ele vin pentru o activitate economica eficienta. Avem nevoie ca organizatiile sa inteleaga ce limite, ce bariere sunt la nivelul bancar. Ar fi util sa luam oricare raportare si sa o dam fiecarui departament din banca, iar fiecare sa ne spuna ce vede. Vom remarca, astfel, viata, suflul, acelei institutii. Chiar daca raportarea nu e un scop in sine, aceasta analiza ne va arata importanta, sinteza ei. Trebuie sa ne uitam la ce simplificam, sa ne uitam la utilitatea informatiilor raportate.”
Cristian RACU, Director General, Biroul de Credit, a continuat adaugand: „Biroul de Credit este o institutie care nu intra in sfera reglementarii, ci in sfera utilitatii. Modul in care ne-am adaptat schimbarilor pietei ne ajuta sa intram intr-o sfera a activitatii mult mai apropiata de zilele noastre. In pandemie, activitatea bancara in sucursale se oprise si toata lumea se intreba cum vom mai lucra – am inteles, atunci, cu totii ca traim un moment zero. De atunci, a crescut enorm creditarea digitala. Fara Biroul de Credit, acest tip de creditare nu ar fi posibila. Am raspuns nevoilor comunitatii intr-un timp extrem de scurt, cat si cerintelor. In primele zile ale creditarii digitale era de ajuns ca un client sa deschida mai multe ferestre dintr-un browser si sa aplice in toate pentru un credit. Am reusit sa ne adaptam si sa acceptam intr-un timp rapid informatia. Oferim informatii complete despre istoricul de creditare al unei persoane si suntem pregatiti sa facem acelasi pas si in randul persoanelor juridice. Suntem institutia care, avand actionari bancile, servim sistemul bancar pentru a putea sa se dezvolte. Incercam sa oferim servicii tot mai complexe pietei de creditare. Sunt in jur de 80.000 de cereri, ce vin din faptul ca piata s-a schimbat, iar viteza cu care se acorda un credit necesita mai multe informatii de la Biroul de Credit. Vorbim si de o analiza mult mai corecta si exacta a creditorilor si despre utilizarile informatiilor primite de la noi. Toata lumea ne cunoaste ca pe institutia ce ofera informatii la nivelul creditarii, insa putem oferi informatii pe toata durata creditarii. Oferim analize asupra miscarilor din piata. Schimbarile au fost intr-un ritm destul de rapid si incercam sa tinem pasul cu ele. Avem in fata o provocare: noua Directiva a creditelor de consum – din punct de vedere al UE, deadline-ul este 20 noiembrie anul acesta. Sunt acolo o serie de prevederi pentru care ne-am pregatit si suntem gata sa ajutam comunitatea bancara.”
Andrei DOCHIA, Risk Consulting Leader Romania, CEE Central, MARSH, a subliniat ca: „Modul in care se vorbeste despre simplificare este compensata de alte elemente care vin si complica acest ecosistem de reglementari. In piata noastra, vorbim de banci care merg cu viteze diferite – unele fac parte din grupuri si trebuie sa aplice standarde foarte ridicate, ceea ce vine la pachet cu costuri si beneficii. Orice industrie se confrunta cu dificultati. De exemplu, o institutie abia creata nu are resursele necesare pentru a face fata schimbarilor ce se petrec – nu vorbesc aici despre raportarile standard. In acest efort de a simplifica sunt multe schimbari – ele poate au intentii bune, insa frecventa lor e periculoasa. Apar riscuri de conformare, riscuri operationale, din faptul ca sunt interpretari de reglementare gresite. Trebuie sa comunicam mai bine legat de ce se aplica, ce se schimba, cand se schimba. Toata lumea doreste sa aiba mai multa predictibilitate pe palierele ce afecteaza zona de raportare. S-a vorbit despre faptul ca raportarea are o utilitate sociala. Aceasta este un public good, atat timp cat exista feedback – in anumite zone, se fac anumite raportari, dar nu vine nimic inapoi. Cum ramane cu faptul ca aceste autoritati – daca ne uitam, de exemplu, la zona de supraveghere – ar putea sa impinga inapoi anumite informatii? Nivelul de detalii pe care le avem in datele statistice nu este unde ar trebui sa fie. Un alt element este ca exista instrumente de proportionalitate care ar putea fi aplicate, dar care nu sunt inca aplicate. In anumite tari, diferentele de raportare sunt enorme - vorbim despre rapoarte de 400 de pagini, dar si despre rapoarte de 30 de pagini.”
Teodor BALASANIAN, CFO, Salt Bank, a adaugat: „Suntem o banca digitala – avem disponibile cele mai noi tehnologii din domeniul digital, integrare in cloud, ceea ce ne ofera oportunitate din punct de vedere al vitezei cu care putem raporta, insa nu e o garantie. Trebuie sa ne uitam la calitatea si guvernanta datelor – e foarte important cum reconciliem si raportam aceste date. Din punct de vedere al evolutiei raportarilor, au fost schimbari legislative, IFRS. Urmeaza IFRS 18 care, probabil, va aduce mici modificari in raportarile care se vor face. Trebuie sa ne cream un model de date cat mai granular, care sa ne permita sa le integram in rapoartele ce vor fi solicitate de autoritatile de reglementare. Este si o evolutie a produselor pe care le oferim – nu mai este modelul clasic nici in partea de creditare, nici in cea de atragere a clientilor noi. Trebuie sa avem in vedere ca si acestea au impact in zona de reglementare – datele trebuie sa fie mereu adaptate. Ca banca noua, ne-am adaptat destul de usor la partea de reglementare, avand acces la aceste date granulare. Le putem integra intr-un model de date pe care il imbunatatim in mod continuu.”
In continuare, Iulia CERNATESCU, Director Financial Reporting, Garanti BBVA Romania, a explicat ca: „Avem foarte multe date si trebuie sa stim tot timpul ce trebuie sa preluam pentru a avea o raportare corecta. Zona de raportari s-a transformat, iar aici vad trei directii. In primul rand, vorbim despre complexitate – ma refer aici la datele pe care trebuie sa le producem pentru o raportare. Raportarile si-au mutat focusul spre zona de date. Totodata, trebuie sa ne asiguram ca avem o trasabilitate a datelor si ca stim exact cum au ajuns in raportare. Trebuie sa intelegem ce presupune raportarea, sa avem definitii comune si sa putem prezenta datele care pot fi comparabile la nivelul sistemului bancar. Daca vorbim de identificarea si colectarea datelor, de unele date nu avem nevoie, de altele avem nevoie sa le construim, sa facem corelare intre diverse raportari. Partea de identificare functioneaza daca datele exista si daca pot fi utilizate. In ceea ce priveste reconcilierea, acest termen e folosit des in zona de finance – nu vorbim aici doar despre un control; se poate face reconciliere intr-un raport, dar si intre mai multe rapoarte. E important sa avem reconciliere intre datele transmise intre diverse departamente din banca. Cand vorbim de validare, aceasta trebuie sa se intample cat mai aproape de momentul raportarilor. Daca datele de input nu sunt relevante si nu sunt asimilate scopului, raportarea nu va fi coerenta.”
Al doilea panel a adus in discutie tehnologia din spatele noii generatii de Regulatory Reporting, avandu-i ca invitati pe: Calin RANGU (CIO Council Romania), Daniel CALIN (CEC Bank), Emanuel Oana (New Business Dimensions) si Andrei DOCHIA (MARSH).
Panelul a abordat teme precum: transformarea tehnologica si impactul in a sustine procesele, a eficientiza si a creste acuratetea, utilizarile realiste ale Inteligentei Artificiale in Regulatory Reporting si Data Management, provocari ce apar cu noile cerinte de reglementare si raportare, cum arata o arhitectura IT suficient de flexibila incat sa poata absorbi viitoarele valuri de reglementari, fara a fi nevoie de un nou proiect major de infrastructura de fiecare data si cum putem construi o arhitectura de date solida, dar flexibila.
„Consider ca tehnologia este un suport pentru business si ca trebuie sa ramana asa. Intre business si IT trebuie sa existe un parteneriat solid. Responsabilitatea datelor trebuie sa ramana la liniile de business, nu la IT. Din experienta mea, trebuie sa existe un contract intern prin care business-ul sa inteleaga datele, sa defineasca alaturi de IT regulile dupa care datele sunt extrase cat mai curat, sa participe la modul in care sunt optimizate, sa inteleaga modelul prin care datele sunt prelucrate si raportate, in forma lor finala. Cea mai mare oportunitate o reprezinta AI-ul, insa acesta nu poate functiona pe o baza care nu este solida in materie de date. Nu poate functiona pe date care nu sunt asumate si cunoscute de catre organizatie. Daca ne uitam la reglementarea pe care o avem in materie de AI, avem NIS2, pentru securitatea datelor, avem AI Act, care ne impune cum trebuie sa interpretam datele, cum sa le agregam, prezentam si in ce conditii. Avem Accesibilty Act – astfel ca trebuie sa tinem cont ca toate segmentele populatiei trebuie sa aiba acces la acele servicii. Avem DORA – care ne conditioneaza sa ne asiguram ca toti furnizorii de pe lantul de productie sunt solizi, ca ne ofera servicii de calitate. Toate acestea ne duc intr-o strategie tactica, in urmatorii ani. Ne duc spre o zona de a ne cunoaste datele, a avea guvernanta lor, a avea date cu o calitate inalta si a da posibilitatea utilizatorilor de a avea acces la date consolidate si de a-si face singuri reporting. Nu ne referim la reporting reglementat, ci la management reporting. Il vedem ca pe un prim-pas pentru adoptia AI. Dupa ce avem aceasta cunoastere a datelor la nivel intern ne putem gandi la adoptia AI”, a spus Daniel CALIN, Chief Information Officer, CEC Bank.
Calin RANGU, Vice-President, CIO Council Romania, a punctat ca: „Gradul de succes si de corectitudine, al integrarii datelor a crescut, datorita inteligentei artificiale. AI-ul va schimba fundamental totul, chiar daca nu ne place, chiar daca va zdruncina sistemul. Cand vorbim de management reporting, lucrurile trebuie luate de la capat. Sunt multi factori, multi actori, tehnologii vechi, care nu mai sunt actualizate. Acest knowledge data base este esential. Autoritatile pot folosi si ele aceste noi tehnologii – ca ele sa aiba acces la datele tale brute si sa le prelucreze singure, ar trebui sa se modernizeze si ele. In zona de supraveghere, sunt trei principii: rationamentul calificat este primul – e important sa ai criterii foarte clare, sa acorzi atentie la cum structurezi datele. Documentarea si proportionalitatea sunt celelalte principii. In Romania se iau reglementari extern, insa ele trebuie aplicate proportional, nu poti aplica totul. Reglementarile sunt principle based – pentru a avea un raport bun, trebuie sa avem niste reguli foarte clare. Daca nu stabilesti o taxonomie si, intr-o institutie, fiecare departament intelege altceva, ce vom raporta? AI-ul, daca este implementat cum trebuie, poate aduce claritate si sa acopere lipsa de maturitate si identificarea problemelor. Daca avem date slabe, rezultatul nu poate fi decat la fel. DORA vine cu obligativitatea de a avea un proces de change management. Daca nu ai un astfel de proces pus la punct, nu poti implementa o reglementare. DORA poate fi de speriat pentru cine nu stie despre ce este vorba – vorbim despre best practices care erau pe piata si pe care bancile le implementau de mai multa vreme. Aceste reglementari duc la o profesionalizare, acolo unde nu s-a facut. Partea de risk management in IT era tratata destul de sumar. Responsabilizarea conducerii este un factor important care se intoarce, apoi, la IT. Este important sa acoperim gap-ul dintre business si IT.”
„Cand vorbim despre viteza de reactie, acum 15-20 de ani se raporta pe hartie sau cu discheta. Astazi, in schimb, vorbim despre complexitatea reglementarii – aceasta are nevoie de o interpretare corecta. Vorbim de guvernanta si infrastructura ca baza a raportarii, principiul de agregare a datelor si practicile de raportare. Vorbim despre principii utilizabile pentru toate elementele raportarii regulatorii. Acestea constituie baza pe care noi o avem astazi ca principiu de raportare. O provocare va fi legata de timpul de raspuns, cealalta va fi legata de cum ne aliniem la cerintele raportarii, la aceste taxonomii.
Mai toate provocarile sunt determinate de viteza cu care apar si sunt generate. Provocarile pe care le intampinam sunt determinate de gasirea, interpretarea si punerea datelor intr-un context, pentru a putea fi raportate. Bancile mari sau cele care sunt parti ale unor grupuri externe vin cu proceduri care trateaza aceste reglementari de ani buni. In contextul aparitiei unor evenimente, autoritatile au venit, s-au sesizat si au dat cadre noi de reglementare. Aceste cadre au fost pentru noi benefice. Astfel, ne-am dus intr-o directie de a anticipa putin cerintele sau modelele ce trebuie implementate. Astazi, tehnologia ofera toate capabilitatile de a deservi institutiile reglementate – toate cerintele ce vin, vin probabil de la cineva care a studiat in avans aceste tehnologii”, a spus, la randul sau, Emanuel OANA, CEO, New Business Dimensions.
Andrei DOCHIA, Risk Consulting Leader Romania, CEE Central, MARSH, a intervenit precizand: „Ne asteptam ca DORA sa revina pe lista autoritatilor de supraveghere. Este o prioritate de foarte mult timp si se va duce raportarea spre zonele care chiar conteaza. Cred ca va fi si mai multa presiune pe modul in care va gestionati furnizorii, inclusiv pe partea de servicii IT. In tot ce inseamna guvernanta riscului IT, una dintre probleme este commitment-ul de resurse in asa-numitul second line. Riscul este, de multe ori, gestionat de catre echipa de IT. Vedem din partea regulatorilor foarte mari mult focus pe crearea de echipe care sa faca managementul de risc IT. Ma ingrijoreaza ca, atunci cand apare ceva nou, exista o reactie de supra-reglementare. Nu m-ar mira, legat de cerinte ad-hoc, sa vedem anul viitor ghiduri de AI risk management pe care sa fie nevoie sa le implementeze toata lumea. Un alt element pe care as vrea sa il punctez este legat de change management – daca ar fi sa aplicam niste principii cuprinzatoare de risc operational, unul dintre ele este ca banca trebuie sa aiba un proces de change management pe care sa il gestioneze ca atare. Schimbarea genereaza reasezari. Daca ne uitam la cat de universal devine use of AI, m-as astepta ca AI-ul sa devina o categorie separata in procesul de change management. Exista deja aceasta obligativitate, doar ca guidance-ul este de jumatate de pagina. Vad o reactie posibila a regulatorului, care va vrea sa vada evidence – daca nu va vedea ca nu v-ati uitat foarte atent in impactul AI asupra riscului operational, nu va fi neaparat bine.”
In ultima parte a conferintei, Teodor OANA, Director IT, New Business Dimensions, a sustinut o prezentare cu titlul „R-Cube – De la provocare la capabilitate”: „Am implementat si am transpus 12 principii intr-o serie de capabilitati pe care orice banca sau institutie ar trebui sa le aiba in vedere pentru a-si pastra partea de flexibilitate si viteza de lucru, atat in procesele interne, cat si in raportarile pe care trebuie sa le intocmeasca pentru institutiile de reglementare. Am incercat sa construim un sistem modular, care sa ofere trasabilitate, transparenta de la sursa datelor si pana la momentul in care acestea ajung sa fie transmise catre autoritati. Cand vorbim despre calitatea datelor, stress test-ul se va baza pe mai putine date, pentru ca vor fi preluate din rapoartele pe care le transmiteti. Asta inseamna ca fiecare cadru de raportare – noi am facut focus pe framework-ul EBA – are propriile reguli: sunt reguli de business, conditii tehnice, termeni de integritate. Toate acestea trebuie sa intre intr-o zona de validare. De multe ori, ajungem in situatia in care, daca avem date proaste, rezultatele vor fi la fel. Astfel, trebuie sa ne focusam pe a stoca datele corect, cat sa putem obtine informatiile cat mai simplu. R-Cube Eye acopera intreg spectrul de raportare EBA. Ca si cifre, pentru a intelege complexitatea, vorbim de 50 de grupuri de rapoarte care totalizeaza 560 de formulare. Fiecare dintre acestea au celule asupra carora se aplica mii de reguli”, a spus el.
Evenimentul „Regulatory Reporting Reimagined” a reunit o gama larga de profesionisti, intre care: CEOs, CFOs, Chief Operations Officers, Chief Information Officers, Chief Data Officers, Chief Risk Officers, Head of Regulatory Reporting, Finance Directors, Compliance Directors, IT Directors, Data Governance Managers.
Evenimentul „Regulatory Reporting Reimagined” este un proiect realizat de BusinessMark si New Business Dimensions
Partener de monitorizare: mediaTrust
Parteneri media: Spotmedia, Ziarul Bursa, Financial Market, Contzila, 1asig.ro, Juridice.ro, Curierul Fiscal, Jurnalul de Afaceri, Transilvania Business, Digital-Business.ro, PRwave, Business Voice, AngajatorulMeu.ro, Spatiulconstruit.ro, Business Press, Romania Durabila, Club Economic, Economistul, Business Age, MATEK
Din 2013 BusinessMark organizeaza evenimente business „concept propriu", cu o abordare „all-industries" dedicata unei arii largi de industrii si domenii profesionale. Isi propune sa creeze contexte pentru schimbul de experienta, dezvoltare si inspiratie, producand un impact concret in vietile profesionale ale participantilor. Dincolo de evenimentele proprii, organizeaza evenimente construite pentru parteneri, adaptate obiectivelor acestora. Ofera servicii complete de consultanta, suport in crearea si implementarea conceptului, management de eveniment si optimizarea bugetului pentru evenimente B2B.
New Business Dimensions (NBD) este o companie romaneasca de tehnologie, cu peste 15 ani de experienta in dezvoltarea si implementarea de solutii de data management, regulatory reporting, business intelligence si analytics. Cu o expertiza solida in sectorul financiar-bancar, NBD sprijina organizatiile in automatizarea proceselor complexe si valorificarea datelor pentru raportare, analiza si decizii de business, utilizand tehnologii moderne de cloud, data & AI.