


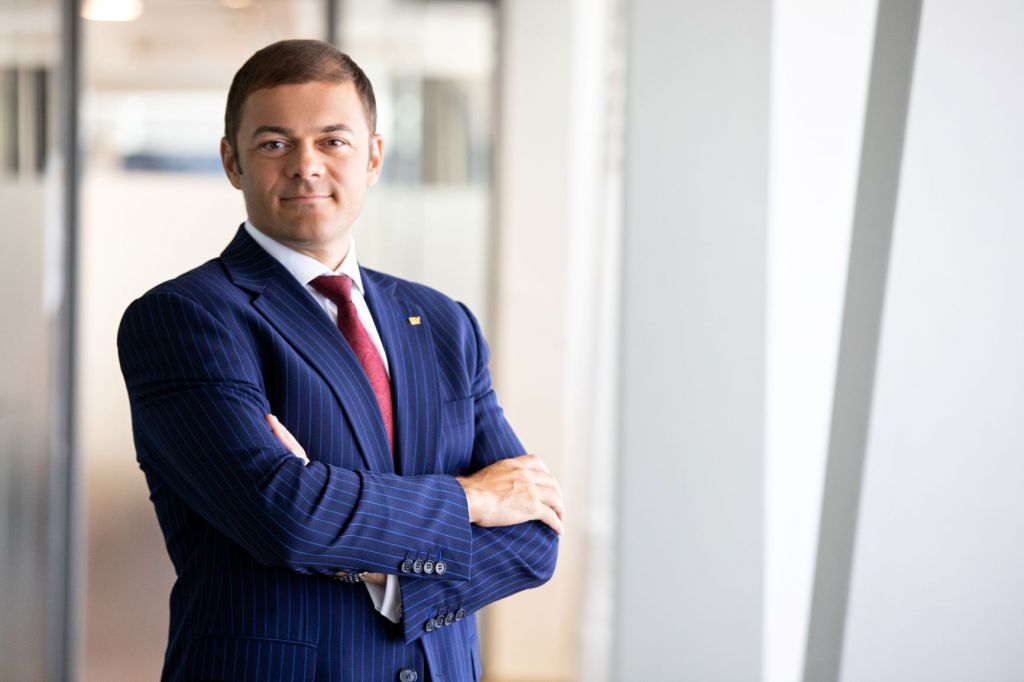
O simpla cautare pe Google dupa General Data Protection Regulation (GDPR) arata, in mai putin de 50 de secunde, aproape 700 milioane de rezultate (a se citi pagini), ceea ce este un bun indiciu nu doar despre complexitatea subiectului, ci si despre gradul de interes al jucatorilor din piata, fie companii, fie persoane fizice. Pentru ca este vorba, pe de o parte, de protejarea datelor si a informatiilor din si despre companie, intr-o piata puternic concurentiala, iar, pe de alta parte, despre siguranta datelor personale, oferite si utilizate in diferite circumstante, potrivit punctului de vedere realizat de Specialistul EY Romania, Alex MILCEV (foto) - Liderul departamentului de Asistenta fiscala si juridica.
Lucrurile dobandesc o si mai mare anvergura cand vine vorba despre fluxurile financiare ale companiilor - intrari si iesiri de active - banesti, digitale si materiale, bazate pe contracte comerciale. Totul inseamna date, iar tot ceea ce inseamna date in timpurile actuale si, mai ales big data, presupune obligatoriu masuri de siguranta, confidentialitate, protectie.
"Am putea aprecia, fara nicio exagerare, ca, din punct de vedere financiar, implementarea normelor GDPR scuteste compania de potentiale neplaceri de pe urma nerespectarii acestora, fie din nestiinta, fie din rea-vointa. Iar inainte de amenzi si penalizari, sunt procesele costisitoare in instanta, pe care le pot deschide terti (persoane fizice sau juridice) pentru a-si apara integritatea datelor folosite abuziv sau fara acordul lor precis exprimat", spune Alex MILCEV.
Regulile generale de protectie a datelor au fost adoptate si, ca urmare, impuse in Uniunea Europeana, in anul 2016. Potrivit programului gradual de implementare, Romania a trebuit sa se conformeze regulamentului european incepand cu anul 2018.
Vorbim despre o istorie scurta, chiar la nivelul UE, dar plina de evenimente neplacute, care s-au concretizat in amenzi absolut ametitoare, inclusiv in Romania. Si, pentru ca cei mai la indemana pentru autoritati - in cazul Romaniei vorbim despre Autoritatea Nationala de Supraveghere a Prelucrarii Datelor cu Caracter Personal (ANSPDCP) - de a fi subiectul unui control sunt intotdeauna marii jucatori, amenzile au mers catre companii importante din piata, inclusiv catre banci. Mai mult, intr-un clasament anual al tarilor in care s-au aplicat amenzi pentru incalcarea Regulamentului, Romania figura, in anul 2021, pe locul trei, dupa Italia si Ungaria.
"Este foarte posibil ca mediul economic local, mai ales companiile romanesti mici si mijlocii, sa nu fi luat inca foarte in serios ideea ca adoptarea unei politici interne coerente de aplicare si conformare pe regulile europene GDPR este absolut obligatorie si depaseste cadrul strict al unei cheltuieli prevazute in bugetul companiei, fie cu o solutie GDPR, fie cu un angajat care sa fie format si sa se ocupe exclusiv de acest aspect in cadrul companiei (data protection officer - DPO)", mentioneaza Alex MILCEV.
Exemplele amenzilor pentru nerespectarea regulilor de protectie a datelor - fie ca este vorba despre date interne (financiare sau ale angajatilor) sau externe (ale clientilor /partenerilor / actionarilor) - ar trebui sa dea de gandit oricarui coordonator de business, fiind de preferat o investitie in pachetul de protejare a datelor prelucrate de companie, in locul unei penalizari drastice pentru neconformare.
Implementarea prevederilor GDPR este, de fapt, o investitie care poate sa duca la cresterea profitabilitatii, astfel cum reiese dintr-un studiu al companiei CISCO dat publicitatii: peste 40% din organizatiile intervievate au beneficii de cel putin doua ori mai mari, decat cheltuielile lor realizate cu implementarea conformitatii GDPR.
Cel putin la fel de important ca insasi adoptarea uneia sau alteia dintre cele doua variante ramane premisa de la care orice top manager sau owner al unei companii trebuie sa porneasca: oricine, oricand poate face obiectul unui control al autoritatii. Cu alte cuvinte, sa nu se bazeze nimeni pe ideea ca autoritatea NU va ajunge sa controleze respectarea normelor GDPR.
"Tocmai de aceea, sunt de avut in vedere trei mari aspecte din aceasta perspectiva: analiza cost versus beneficii a implementarii si respectarii regulilor GDPR in companie; analiza consecintelor pe termen lung a nerespectarii regulamentului GDPR, din punct de vedere al notorietatii, imaginii si al relatiilor de business in domeniul de activitate al companiei; pozitionarea ca lider si impunerea conduitei de conformare in respectarea regulilor GDPR in sectorul de activitate al fiecaruia", precizeaza Alex MILCEV.
La primul punct, este vorba despre decizia de a implementa regulile, a le monitoriza si a face update-urile de conformitate pe parcursul anului, astfel incat la evaluarea anuala sa existe cat mai putine puncte de neconformare. Daca intr-un anumit interval, stabilit de echipa de control, compania nu rezolva aspectele constatate ca fiind in neregula, urmeaza sanctiunile.
Vorbim aici despre cresterea eficientei activitatii, a vanzarilor si a veniturilor companiei - ceea inseamna amortizarea cheltuielilor cu implementarea unei formule de GDPR, indiferent care ar fi aceasta: externalizata ori printr-un DPO intern.
Prin urmare, atentie la: monitorizarea periodica si actualizarea proceselor de business din companie, astfel incat sa respecte normele GDPR, concomitent cu monitorizarea noutatilor in standardele GDPR, tocmai pentru ca fluxurile interne de lucru si relatia cu tertii sa fie conforme cu acestea.
Nu mai putin importanta este educarea personalului prin traininguri in domeniul protectiei datelor, astfel incat echipa sa inteleaga si sa aplice intocmai regulile in acest domeniu, pentru a evita incidente nedorite, care duc la amenzi si penalizari.
Nota: Conform datelor din sondajul companiei CISCO, in perioada 2018 - 2021, in Uniunea Europeana amenzile aplicate pentru nerespectarea regulilor GDPR, au crescut constant, de la 436.000 euro, pentru anul 2018, la 72 milioane euro pentru anul 2019, 171 milioane euro pentru anul 2020, dupa care anul trecut s-a ajuns la 1 miliard euro, record absolut.
EY30 pentru Romania
Pentru a marca aniversarea a 30 de ani de activitate continua in Romania, s-a lansat programul EY: 30 pentru Romania, care se va derula pe tot parcursul anului 2022. Vor fi aduse in atentia publica proiecte, personalitati si momente care au marcat progresul Romaniei in 30 de ani, se vor derula initiative colaborative de implicare comunitara impreuna cu parteneri si colaboratori EY.
Despre EY Romania
EY este una dintre cele mai mari firme de servicii profesionale la nivel global, cu 365.399 de angajati in peste 700 de birouri in 150 de tari si venituri de aproximativ 45,4 miliarde de USD in anul fiscal incheiat la 30 iunie 2022. Reteaua lor este cea mai integrata la nivel global, iar resursele din cadrul acesteia ii ajuta sa le ofere clientilor servicii prin care sa beneficieze de oportunitatile din intreaga lume.
Prezenta in Romania din anul 1992, EY este liderul de pe piata serviciilor profesionale. Cei peste 900 de angajati din Romania si Republica Moldova furnizeaza servicii integrate de audit, asistenta fiscala, juridica, strategie si tranzactii, consultanta catre companii multinationale si locale. Avem birouri in Bucuresti, Cluj-Napoca, Timisoara, Iasi si Chisinau. EY Romania s-a afiliat in 2014 singurei competitii de nivel mondial dedicata antreprenorialului, EY Entrepreneur Of The Year. Castigatorul editiei locale reprezinta Romania in finala mondiala ce are loc in fiecare an, in luna iunie, la Monte Carlo. In finala mondiala se acorda titlul World Entrepreneur Of The Year.